Actualizado: octubre de 2026
La verificación en dos pasos (2FA, por sus siglas en inglés) añade una segunda comprobación a tu contraseña cuando inicias sesión. Así, aunque alguien consiga tu contraseña (por una filtración o un phishing), no podrá entrar en tu cuenta sin ese segundo factor, que normalmente solo tienes tú: tu móvil, una app o una llave física. Es, junto a usar contraseñas únicas, la medida con más impacto real para proteger tus cuentas, y se activa en cinco minutos.
En resumen: activa el 2FA hoy en tu correo, tu banco, WhatsApp, tus redes sociales y tu gestor de contraseñas. Usa una app autenticadora o passkeys en lugar del SMS cuando puedas, y guarda los códigos de recuperación fuera del móvil.
Cómo funciona
Para entrar en tu cuenta tienes que demostrar dos cosas de tipos distintos:
- Algo que sabes: tu contraseña.
- Algo que tienes: tu móvil, una app que genera códigos o una llave de seguridad.
- (O algo que eres: tu huella o tu cara, como en las passkeys).
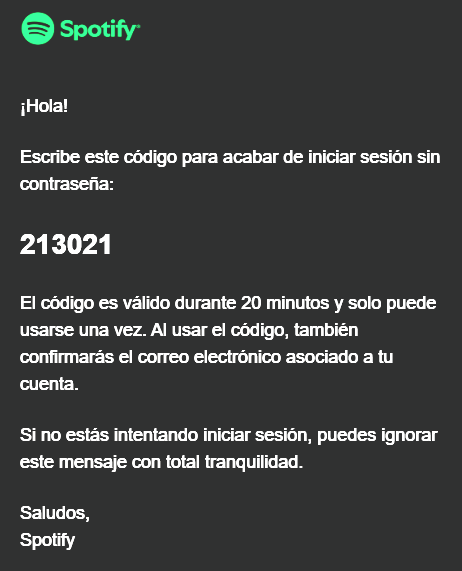
Los métodos de 2FA, de menos a más seguro
| Método | Cómo funciona | Seguridad |
|---|---|---|
| SMS | Recibes un código por mensaje de texto | Aceptable, pero vulnerable al duplicado de SIM |
| Código por correo | Recibes un código en tu email | Depende de lo protegido que esté tu correo |
| App autenticadora (TOTP) | Una app genera un código de 6 dígitos que cambia cada 30 segundos, sin conexión | Alta |
| Notificación push | La app del servicio te pide aprobar o rechazar el inicio de sesión | Alta, si no apruebas avisos que no has iniciado tú |
| Passkey | Desbloqueas con tu huella, tu cara o el PIN del dispositivo | Muy alta y resistente al phishing |
| Llave de seguridad física (FIDO2) | Un dispositivo USB o NFC que conectas o acercas | Muy alta y resistente al phishing |
Por qué el SMS es el método menos recomendable
El SMS es mucho mejor que nada, pero tiene un punto débil: el duplicado de SIM (SIM swapping). Un estafador consigue, con documentación falsa o ingeniería social, que el operador le dé un duplicado de tu tarjeta SIM. Desde ese momento, todos tus SMS (incluidos los códigos del banco) le llegan a él.
No es teoría: en abril de 2024 la Guardia Civil detuvo a una banda que había estafado unos 3,4 millones de euros con este método. Una de las víctimas, en Granada, vio cómo su móvil se quedaba sin cobertura y, poco después, cómo vaciaban sus cuentas con más de 25.000 euros en transferencias. Si tu móvil se queda sin cobertura de repente y sin motivo, llama a tu operador desde otro teléfono.
Por eso, si el servicio te deja elegir, prefiere una app autenticadora o una passkey.
Mi experiencia
Como estudiante de ciberseguridad, uso la verificación en dos pasos en la mayoría de las aplicaciones en las que tengo datos sensibles o contenido de valor personal, para que, si alguien llegara a conseguir mi contraseña, no pueda entrar sin más. Te recomiendo encarecidamente que la actives en todas las cuentas importantes: con el 2FA activado, a un atacante ya no le basta con tu contraseña, también necesitaría acceso a tu teléfono o a tu segundo factor.
Cómo activarlo en las cuentas más importantes
Pasos generales (valen para casi todo)
- Entra en la configuración de seguridad de la cuenta.
- Busca «Verificación en dos pasos», «Autenticación en dos factores», «2FA» o «MFA».
- Elige el método (mejor app autenticadora o passkey) y escanea el código QR con tu app.
- Guarda los códigos de recuperación que te den, en papel o en tu gestor de contraseñas, nunca solo en el móvil.
- Cierra sesión y vuelve a entrar para comprobar que funciona.
WhatsApp (imprescindible)
Muchas estafas online consisten en robar cuentas de WhatsApp pidiéndote «por error» un código de seis dígitos. Protégete con un PIN: Ajustes → Cuenta → Verificación en dos pasos → Activar. Así, aunque alguien consiga el código por SMS, no podrá registrar tu número sin ese PIN.
Google y Microsoft
En tu cuenta de Google (Seguridad → Verificación en dos pasos) y de Microsoft (Seguridad → Opciones de seguridad avanzadas) puedes activar el 2FA y, mejor aún, crear una passkey para entrar sin contraseña.
Redes sociales
Instagram y Facebook lo tienen en el Centro de cuentas → Contraseña y seguridad → Autenticación en dos pasos; en TikTok y X, dentro de Seguridad. Las redes son muy usadas para suplantar a la víctima y estafar a sus contactos.
Tu banco
Los bancos ya usan autenticación reforzada por obligación legal (normalmente con su propia app). Revisa que las notificaciones de operaciones estén activadas y no compartas nunca un código que te llegue, aunque te llamen «del banco».
Qué cuentas priorizar
- Tu correo principal. Es la llave maestra: desde él se pueden restablecer casi todas tus demás cuentas.
- Banca online y apps de pago (PayPal, Bizum, Amazon).
- WhatsApp y redes sociales.
- Tu gestor de contraseñas, si usas uno.
- Cuentas con datos sensibles: nube, Apple ID o cuenta de Google, Hacienda (Cl@ve).
Apps autenticadoras recomendadas
- Google Authenticator y Microsoft Authenticator: sencillas y con copia en la nube opcional.
- Aegis (Android) y 2FAS (Android e iOS): gratuitas, de código abierto y con copias de seguridad cifradas.
- Bitwarden Authenticator: gratuita, si ya usas Bitwarden.
Elijas la que elijas, activa su copia de seguridad o guarda los códigos de recuperación de cada servicio: si pierdes el móvil sin ellos, recuperar el acceso puede llevar días.
Errores que debilitan tu 2FA
- Aprobar una notificación que no has iniciado tú. Algunos atacantes envían avisos en bucle hasta que la víctima pulsa «Sí» por cansancio. Si te llega una que no esperabas, recházala y cambia tu contraseña.
- Dar un código a alguien que te llama o te escribe. Ninguna empresa, banco ni amigo legítimo te lo pedirá. Aprende a reconocer estos engaños en cómo detectar un correo de phishing.
- No guardar los códigos de recuperación.
- Usar el mismo móvil como único método para todo sin plan B.
- Cambiar de móvil sin trasladar las apps autenticadoras antes de borrar el antiguo.
Preguntas frecuentes
¿El 2FA hace que iniciar sesión sea mucho más lento?
Añade unos segundos, y muchos servicios recuerdan tu dispositivo para no pedirlo cada vez.
¿Qué pasa si pierdo el móvil con la app autenticadora?
Usa los códigos de recuperación que guardaste al activarlo, o la copia de seguridad de tu app. Sin ellos, tendrás que pasar por el proceso de recuperación de cada servicio, que puede ser largo.
¿Es lo mismo 2FA que MFA?
El 2FA usa exactamente dos factores; MFA (autenticación multifactor) es el término general, que puede incluir más.
¿Puedo usar la misma app autenticadora para todas mis cuentas?
Sí. Una sola app gestiona los códigos de todos los servicios compatibles.
¿Las passkeys sustituyen al 2FA?
Una passkey ya combina «algo que tienes» (tu dispositivo) con «algo que eres o sabes» (huella o PIN), así que por sí sola equivale a un inicio de sesión con dos factores, y además resiste el phishing.
En resumen
Activar la verificación en dos pasos, mejor con app autenticadora o passkey que con SMS, es una de las medidas más sencillas y eficaces que puedes tomar hoy. Empieza por tu correo, tu banco y WhatsApp, y guarda los códigos de recuperación. Combínalo con contraseñas seguras y un buen gestor de contraseñas, y habrás cerrado la puerta a la mayoría de ataques contra tus cuentas.